Domain metallpfanne.de kaufen?
Wir ziehen mit dem Projekt
metallpfanne.de um.
Sind Sie am Kauf der Domain
metallpfanne.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain metallpfanne.de kaufen?
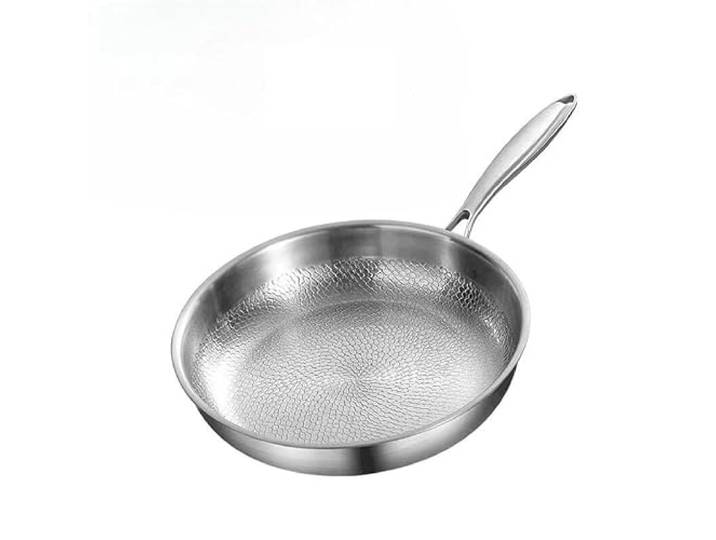
Welche Materialien eignen sich am besten für die Herstellung einer hochwertigen Bratpfanne, und welche Eigenschaften sollte eine gute Bratpfanne haben, um eine gleichmäßige Hitzeverteilung und eine langlebige Antihaftbeschichtung zu gewährleisten?
Eine hochwertige Bratpfanne sollte idealerweise aus Materialien wie Edelstahl, Gusseisen oder Aluminium mit einer Beschichtung aus Keramik oder Teflon hergestellt sein. Diese Materialien sorgen für eine gleichmäßige Hitzeverteilung und eine langlebige Antihaftbeschichtung. Zudem sollte die Bratpfanne über eine solide und stabile Konstruktion verfügen, um Verformungen bei hohen Temperaturen zu vermeiden. Eine gute Bratpfanne sollte zudem hitzebeständig sein und über einen ergonomischen Griff verfügen, um eine sichere Handhabung zu gewährleisten. **
Was ist das ideale Material für eine Bratpfanne, um eine gleichmäßige Hitzeverteilung zu gewährleisten?
Das ideale Material für eine Bratpfanne, um eine gleichmäßige Hitzeverteilung zu gewährleisten, ist Edelstahl. Es ist langlebig, hitzebeständig und leitet Wärme effizient. Alternativ kann auch Gusseisen verwendet werden, da es ebenfalls eine gute Wärmespeicherung und -verteilung bietet. **

Ähnliche Suchbegriffe für Url
Top-Angebote
Produkte zum Begriff Url:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Held, Felix von: Robust LeadershipRobust Leadership , Sicheres Führen in unsicheren Zeiten , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 202410, Produktform: Leinen, Autoren: Held, Felix von~Schwarz, Jan Oliver, Seitenzahl/Blattzahl: 160, Keyword: Arbeit; Führungsstil; Herausforderungen; Innovation; Leadership; Management; New Work; Unternehmen; Unternehmer; Werte; Zukunft, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Innovationsmanagement~Management / Innovationsmanagement~Ethik / Unternehmensethik~Unternehmensethik~Entrepreneurship~Führung / Mitarbeiterführung~Mitarbeiterführung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Fachkategorie: Strategisches Management~Management: Innovation~Unternehmensethik und soziale Verantwortung, CSR~Unternehmensführung~Management: Führung und Motivation, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 146, Breite: 217, Höhe: 14, Gewicht: 346, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Welche Eigenschaften machen Steinmaterialien besonders langlebig und vielseitig einsetzbar?
Steinmaterialien sind langlebig aufgrund ihrer hohen Festigkeit und Widerstandsfähigkeit gegenüber Witterungseinflüssen. Sie sind vielseitig einsetzbar, da sie sowohl im Innen- als auch im Außenbereich verwendet werden können. Zudem bieten sie eine große Auswahl an Farben und Texturen für unterschiedliche gestalterische Ansprüche. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Welche Arten von Ledertaschen sind besonders langlebig und vielseitig einsetzbar?
Echtleder- und Vollledertaschen sind besonders langlebig und robust. Sie sind vielseitig einsetzbar und passen zu verschiedenen Outfits und Anlässen. Taschen aus Rindsleder oder Ziegenleder sind besonders beliebt für ihre Langlebigkeit und Vielseitigkeit. **
-
Welches Material ist am besten geeignet für Kochgeschirr, um eine gleichmäßige Hitzeverteilung zu gewährleisten?
Kupfer ist das beste Material für Kochgeschirr, um eine gleichmäßige Hitzeverteilung zu gewährleisten. Es leitet Wärme effizient und gleichmäßig, was zu einer besseren Kochleistung führt. Alternativ können auch Edelstahl- oder Aluminiumkochgeschirr mit Kupferboden verwendet werden. **


Welches Campingmesser würden Sie empfehlen, das langlebig und vielseitig einsetzbar ist?
Ich empfehle das Victorinox Swiss Army Huntsman Taschenmesser, da es langlebig, vielseitig und von hoher Qualität ist. Es verfügt über verschiedene Funktionen wie eine Klinge, eine Säge, eine Schere, eine Dosenöffner und einen Korkenzieher, die für Campingaktivitäten nützlich sind. Es ist kompakt und leicht, was es ideal für unterwegs macht. **
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
Top-Angebote
Produkte zum Begriff Url:
-
Plateful Reintitan-Pfanne, extrem langlebiges Profi-Kochgeschirr, gleichmäßige Hitzeverteilung, Titan-Antihaftbeschichtung for hitzebeständiges Kochen(26cm A)<p>Die <strong>Plateful Reintitan-Pfanne</strong> ist ein herausragendes Beispiel für <strong>extrem langlebiges Profi-Kochgeschirr</strong>, das sowohl in der heimischen Küche als auch beim Kochen im Freien überzeugt. Mit einem Durchmesser von <strong>26 cm</strong> bietet diese multifunktionale Titanpfanne ausreichend Platz für eine Vielzahl von Gerichten. Die innovative <strong>Titan-Antihaftbeschichtung</strong> sorgt dafür, dass Speisen mühelos gelingen und anhaften nahezu ausgeschlossen ist.</p><p>Ein besonderes Merkmal dieser Pfanne ist die <strong>gleichmäßige Hitzeverteilung</strong>, die eine überragende Temperaturkontrolle ermöglicht. Dadurch werden Hotspots vermieden, was das Anbraten, Sautieren und Köcheln zu einem Kinderspiel macht. Die Plateful Reintitan-Pfanne ist nicht nur leichter als herkömmliches Kochgeschirr aus Metall, sondern auch äußerst robust. Sie widersteht Kratzern, Dellen und Rost, sodass sie auch bei häufigem Gebrauch ihre Form und Leistung beibehält.</p><p>Die hochwertige Verarbeitung aus Titan garantiert eine saubere und langlebige Kochfläche, die sich ideal für <strong>antihaftbeschichtetes Kochen</strong> eignet. Die einzigartige, gehämmert wirkende Textur der Pfanne trägt zusätzlich dazu bei, dass Speisen nicht anhaften. Erlebe ein müheloses Kocherlebnis mit der Plateful Reintitan-Pfanne und genieße deine Lieblingsgerichte in bester Qualität.</p>103,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Materialien eignen sich am besten für die Herstellung einer hochwertigen Bratpfanne, und welche Eigenschaften sollte eine gute Bratpfanne haben, um eine gleichmäßige Hitzeverteilung und eine langlebige Antihaftbeschichtung zu gewährleisten?
Eine hochwertige Bratpfanne sollte idealerweise aus Materialien wie Edelstahl, Gusseisen oder Aluminium mit einer Beschichtung aus Keramik oder Teflon hergestellt sein. Diese Materialien sorgen für eine gleichmäßige Hitzeverteilung und eine langlebige Antihaftbeschichtung. Zudem sollte die Bratpfanne über eine solide und stabile Konstruktion verfügen, um Verformungen bei hohen Temperaturen zu vermeiden. Eine gute Bratpfanne sollte zudem hitzebeständig sein und über einen ergonomischen Griff verfügen, um eine sichere Handhabung zu gewährleisten. **
-
Was ist das ideale Material für eine Bratpfanne, um eine gleichmäßige Hitzeverteilung zu gewährleisten?
Das ideale Material für eine Bratpfanne, um eine gleichmäßige Hitzeverteilung zu gewährleisten, ist Edelstahl. Es ist langlebig, hitzebeständig und leitet Wärme effizient. Alternativ kann auch Gusseisen verwendet werden, da es ebenfalls eine gute Wärmespeicherung und -verteilung bietet. **
-
Welche Eigenschaften machen Steinmaterialien besonders langlebig und vielseitig einsetzbar?
Steinmaterialien sind langlebig aufgrund ihrer hohen Festigkeit und Widerstandsfähigkeit gegenüber Witterungseinflüssen. Sie sind vielseitig einsetzbar, da sie sowohl im Innen- als auch im Außenbereich verwendet werden können. Zudem bieten sie eine große Auswahl an Farben und Texturen für unterschiedliche gestalterische Ansprüche. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Ähnliche Suchbegriffe für Url
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Held, Felix von: Robust LeadershipRobust Leadership , Sicheres Führen in unsicheren Zeiten , Bremsbacken > Bremsen & Bremsenteile , Erscheinungsjahr: 202410, Produktform: Leinen, Autoren: Held, Felix von~Schwarz, Jan Oliver, Seitenzahl/Blattzahl: 160, Keyword: Arbeit; Führungsstil; Herausforderungen; Innovation; Leadership; Management; New Work; Unternehmen; Unternehmer; Werte; Zukunft, Fachschema: Management / Strategisches Management~Strategisches Management~Unternehmensstrategie / Strategisches Management~Innovationsmanagement~Management / Innovationsmanagement~Ethik / Unternehmensethik~Unternehmensethik~Entrepreneurship~Führung / Mitarbeiterführung~Mitarbeiterführung~Management / Personalmanagement~Personalmanagement~Personalpolitik~Personalwirtschaft, Fachkategorie: Strategisches Management~Management: Innovation~Unternehmensethik und soziale Verantwortung, CSR~Unternehmensführung~Management: Führung und Motivation, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 146, Breite: 217, Höhe: 14, Gewicht: 346, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Otto, Lina Sophie: Kinderreitunterricht - kreativ und vielseitig gestaltenKinderreitunterricht - kreativ und vielseitig gestalten , "Ein Teil der heutigen Kinder kommt unsportlicher in den Reitunterricht als in früheren Generationen." - "Viele Kinder trauen sich nichts mehr zu und strengen sich kaum mehr an." - "Das Reitenlernen geht zum Teil immer langsamer vonstatten." - "Diese 'schrecklichen Mütter' machen alles nur noch schlimmer." Diese und ähnliche Aussagen hört man überall, wenn es um das Thema Kinderreitunterricht geht. Doch was ist dran an der "veränderten" Bewegungswelt von Kindern und Jugendlichen? Warum erleben wir einen Teil der Kinder als immer unbeweglicher und untrainierter? Und vor allem, welche Konsequenzen ergeben sich aus diesen veränderten Bedingungen für den Reitunterricht? Erweist sich der bisher gängige Lehrweg des Reitenlernens über den Longenunterricht hin zum Abteilungsreiten überhaupt als zielführend und kindgemäß? Wie sieht eigentlich eine kindgemäße Heranführung an den Reitsport aus? Wie sollte ein langfristiger Leistungsaufbau idealerweise angelegt sein, bei dem der individuellen Entwicklung eines Kindes ebenso Rechnung getragen wird wie den fachlichen Anforderungen des Reitsports? Das Buch versucht auf all diese und noch viele weitere Fragen Antworten zu geben. Im ersten Teil geht es aus sportwissenschaftlicher Sicht um die veränderte Bewegungswelt und die daraus resultierenden Herausforderungen für den Ausbilder. Ausgehend von der motorischen Entwicklung von Kindern in den Altersstufen von 4 bis 12 Jahren werden wichtigen Grundlagen der Trainings- und Bewegungslehre ebenso erläutert wie die Bedeutung einer allgemeinen vielseitigen Grundlagenschulung im Kindesalter. Der zweite Teil stellt den Ausbilder in den Fokus und klärt, welche Anforderungen und Verantwortungen sich aus sportpädagogischer Sicht für das Unterrichten von Kindern ergeben. Der Einsatz von Hilfsmitteln und Medien wird dabei ebenso thematisiert wie grundlegende Gedanken zur Organisation von Reitstunden für Kindergarten-, Grundschul- und Schulkinder. Und auch dem Thema Elternarbeit ist ein Kapitel gewidmet, mit Tipps und Erfahrungen aus vielen Jahren Unterrichtspraxis. Abschließend bietet dieses Buch eine große Sammlung an Ideen für den praktischen Reitunterricht mit Kindern. Angefangen mit kleinen Spielen ohne Pferd zum Aufwärmen und Austoben über Spiele mit Pferd und Ideen für die Gestaltung von Longen- und Voltigier- Einheiten geht es dann zu Übungen auf ebenem Hufschlag und zur beginnenden Springausbildung. Auch Bewegungsparcours zum Verbessern der koordinativen und konditionellen Fähigkeiten der Kinder sind enthalten und natürlich darf eine Übungsreihe zum Abrollen als Vorbereitung zum Falltraining nicht fehlen. Aus dem Inhalt: Veränderte Bewegungswelt, veränderter Kinderreitunterricht? Motorische Entwicklung und entwicklungsbedingte Besonderheiten im Kindesalter Sportliche Leistungsfähigkeit im Reitsport Reitspezifische Grundlagenschulung und motorische Vielseitigkeitsschulung Der besondere Wert des Pferdes für die Persönlichkeitsentwicklung Rolle des Ausbilders Organisation des Kinderreitunterrichts Kinder unterrichten Kinderreitunterricht in der Praxis , Sonstige > Motorkühlung , Auflage: 2. Auflage 2019, Erscheinungsjahr: 201903, Produktform: Leinen, Autoren: Otto, Lina Sophie~Riedel, Meike, Redaktion: Deutsche Reiterliche Vereinigung E. V. (Fn), Edition: REV, Auflage: 19002, Auflage/Ausgabe: 2. Auflage 2019, Seitenzahl/Blattzahl: 224, Abbildungen: mit vielen farbige Fotos und multimedialen Inhalten, Keyword: Grundlagenschulung Kinder; Kinderreitunterricht; Kondition; Koordination; Pferd; Pony; Reiten lernen; Reitunterricht; Trainings- und Bewegungslehre, Fachschema: Pferd / Pony~Pony~Distanzreiten~Pferd / Reiten~Reiten~Sport / Training~Training (körperlich)~Hippologie~Pferd~Sportpferd, Fachkategorie: Sport: Training und Coaching~Reiten, Springreiten, Warengruppe: HC/Pferdesport, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 256, Breite: 200, Höhe: 22, Gewicht: 916, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,28,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Arten von Ledertaschen sind besonders langlebig und vielseitig einsetzbar?
Echtleder- und Vollledertaschen sind besonders langlebig und robust. Sie sind vielseitig einsetzbar und passen zu verschiedenen Outfits und Anlässen. Taschen aus Rindsleder oder Ziegenleder sind besonders beliebt für ihre Langlebigkeit und Vielseitigkeit. **
-
Welches Material ist am besten geeignet für Kochgeschirr, um eine gleichmäßige Hitzeverteilung zu gewährleisten?
Kupfer ist das beste Material für Kochgeschirr, um eine gleichmäßige Hitzeverteilung zu gewährleisten. Es leitet Wärme effizient und gleichmäßig, was zu einer besseren Kochleistung führt. Alternativ können auch Edelstahl- oder Aluminiumkochgeschirr mit Kupferboden verwendet werden. **
-
Welches Campingmesser würden Sie empfehlen, das langlebig und vielseitig einsetzbar ist?
Ich empfehle das Victorinox Swiss Army Huntsman Taschenmesser, da es langlebig, vielseitig und von hoher Qualität ist. Es verfügt über verschiedene Funktionen wie eine Klinge, eine Säge, eine Schere, eine Dosenöffner und einen Korkenzieher, die für Campingaktivitäten nützlich sind. Es ist kompakt und leicht, was es ideal für unterwegs macht. **
-
Gehört der URL-Parameter in einer URL noch zur URL oder ist das dann schon eine URI?
Ein URL-Parameter gehört immer noch zur URL. Eine URL (Uniform Resource Locator) ist eine spezifische Art von URI (Uniform Resource Identifier), die eine Ressource im Internet identifiziert. Ein URL-Parameter wird verwendet, um zusätzliche Informationen oder Parameter an eine bestimmte URL anzuhängen, um die Anfrage genauer zu spezifizieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.